在數字化時代,網絡技術服務、大數據服務和軟件開發構成了企業技術能力的三大支柱。其中,網絡與信息安全軟件開發作為關鍵細分領域,直接關系到整個技術體系的可靠性與信任度。本文從項目涉及的四個維度——網絡技術服務、大數據服務、軟件開發以及網絡與信息安全軟件開發——展開分析,重點探討網絡與信息安全軟件開發在整體項目中的定位、挑戰與實踐路徑。
一、網絡技術服務:構建安全可靠的連接基礎
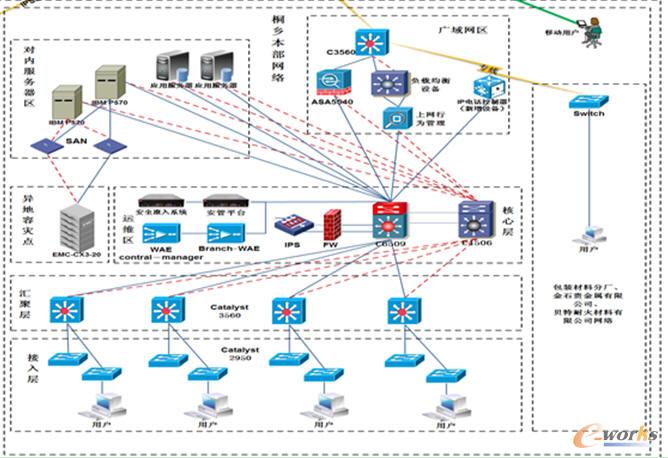
網絡技術服務涵蓋網絡架構設計、系統集成、運維支持等,是其他技術服務得以運行的基礎。在項目中,網絡技術服務不僅需要保障高可用性和低延遲,還必須為大數據傳輸和軟件開發提供安全通道。例如,通過部署防火墻、入侵檢測系統和VPN等安全措施,網絡技術服務為后續的數據流動和軟件運行筑起第一道防線。只有網絡層安全得到保證,大數據服務和軟件開發才能在可信環境中展開。
二、大數據服務:在安全前提下釋放數據價值
大數據服務涉及數據采集、存儲、處理和分析。項目中,大數據服務需要在保障數據隱私和安全合規的前提下,實現高效的數據流轉與價值挖掘。網絡與信息安全軟件開發在此扮演關鍵角色:通過開發數據加密、訪問控制、脫敏處理和安全審計等模塊,確保大數據平臺免受數據泄露和未授權訪問的威脅。安全軟件開發還能為大數據服務提供實時威脅監測和應急響應能力,使數據在受控環境中發揮最大效用。
三、軟件開發:以安全為內建屬性
軟件開發是項目交付的核心環節,涵蓋應用系統、平臺工具等。現代軟件開發強調“安全左移”,即在需求分析、設計、編碼、測試和部署各階段嵌入安全考量。網絡與信息安全軟件開發作為軟件開發的一個專業分支,專注于構建安全組件、安全協議實現和安全測試工具。在整體軟件開發流程中,安全軟件開發團隊需要與普通開發團隊協同,將身份認證、權限管理、日志審計、漏洞防護等能力模塊化、服務化,從而提升整個軟件產品的安全基線。
四、網絡與信息安全軟件開發:技術融合下的關鍵實踐
網絡與信息安全軟件開發并非孤立存在,而是與網絡技術服務、大數據服務和一般軟件開發深度耦合。其核心任務包括:
- 安全協議與加密算法實現:開發符合國家標準和行業規范的安全通信協議、加密庫和密鑰管理系統,為網絡技術服務提供底層安全支撐。
- 安全防護產品開發:如防火墻策略引擎、入侵防御系統、終端安全Agent等,直接增強網絡邊界和終端的安全能力。
- 數據安全工具開發:面向大數據場景,開發數據分類分級、動態脫敏、隱私計算等工具,保障數據全生命周期安全。
- 安全開發生命周期(SDL)支撐:為軟件開發團隊提供靜態代碼分析、動態漏洞掃描、安全編碼規范等工具和平臺,將安全能力嵌入開發流水線。
- 安全運營與監控開發:構建SIEM(安全信息與事件管理)、SOAR(安全編排自動化與響應)等系統,實現安全事件的實時檢測與自動化處置。
在實踐中,網絡與信息安全軟件開發面臨多重挑戰:安全威脅快速演變要求持續迭代;安全與性能、易用性之間需要平衡;安全標準與合規要求日益嚴格。為此,項目應采取以下策略:建立DevSecOps文化,將安全開發融入敏捷流程;采用威脅建模和風險驅動的方法確定優先級;加強安全開發人員與網絡、大數據團隊的協作;持續跟蹤漏洞情報和安全技術趨勢。
五、
網絡技術服務、大數據服務和軟件開發構成了數字項目的技術骨架,而網絡與信息安全軟件開發則是保障這一骨架穩健運行的免疫系統。只有將安全開發能力內化到網絡服務、大數據處理和軟件產品之中,項目才能在復雜威脅環境中保持韌性,實現可持續發展。隨著零信任、機密計算等新技術的普及,網絡與信息安全軟件開發將繼續深化與其他技術服務的融合,成為項目成功的關鍵差異化因素。